Factorización de RSA Challenge RSA-896 en 10 días con 30 GPU Core-Years … y un poco de ayuda de la IA
Esta semana ya hablamos de RSA, en el artículo de «Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years«, un artículo que merece la pena que te leas para entender el mundo en el que estamos hoy en día respecto a la criptografía, pero no quería dejar pasar más tiempo sin hablar de la publicación de Stephen A. Weis que ha publicado la resolución del RSA Challenge para RSA-896.

El RSA Challenge es un viejo reto de RSA Laboratories, ya cerrado en cuanto a premios, pero que tenía como siguiente parada el RSA-896, tal y como podéis ver en esta captura que publiqué en uno de mis artículos de criptografía para ilustrar el estado actual de RSA.

Figura 2: RSA Factoring Challenge RSA2048
Lo cierto es que con los avances en Inteligencia Artificial, hemos tenido una consecuencia menos esperada, y es que han proliferado los Centros de Cómputo, y la potencia de computo se ha abarato muchísimo, así que atacar a nuestro querido RSA es posible a precios manejables, como vimos en el artículo de «Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years» donde los investigadores tuvieron acceso a los recursos para conseguir esos 1.380 CPU Core-Years, algo impensable antes.

En el caso de Stephen A. Weiss, para resolver el RSA-896, necesitó de 10 días con 30 GPU Core-Years, utilizando 2048 GPUs que estuvieran en periodos de baja prioridad e inactividad en los Centros de Cómputo de Anthropic, lo que le ahorró muchos costes económicos, pero que sirvió para resolver el reto.

Figura 4: El reto RSA-896 de RSA Laboratories
Para poder ejecutarlo, utilizó el algoritmo de Number Field Sieve (NFS) del que ya hemos hablado en el artículo anterior, usando el programa OpenSource CADOS-NFS, que está escrito en C/C++. Pero, con una mejora para la que utilizó Antrophic Claude.

Figura 5: Programa CADOS-NFS
Se utilizó la Inteligencia Artificial para migrar CADOS-NFS, construido para correr en CPUs, para que pudiera ejecutarse en en GPUs – una de las optimizaciones de las que los investigadores que hicieron las firmas falsas de RSA plantearon como mejora a su trabajo -.

La solución la ha publicado en su blog personal, y puedes verla aquí, sin mucho más que contar. El avance de la IA permitió acceder a centros de datos de GPUs a costes asequibles, y al mismo tiempo migrar el software que era necesario para romper el RSA-896 del reto.

Figura 7: Resolución del reto RSA-896
Para los que entendáis el algoritmo NFS y el proceso de factorización, Steven A. Weis ha dejado los detalles del proceso. El polinomio utilizado era de grado 6, alfa -11,12, Murphy E 5,293e-10, Res(f,g) = -8N.

Figura 8: Resolución polinomial del RSA-896
La alerta está clara, RSA-1024 es asequible para cualquiera con un poco de recursos, por lo que hay que preocuparse. Si quieres animarte, el RSA-1024 del RSA Challenge lo tienes aún en la web de Archive.org, y aquí está.

Figura 9: Reto RSA-1024. Cosa seria ya.
La recomendación está clara, seguir acelerando la migración a Post-Quantum Cryptography, no ya porque lleguen los Quantum Computers, que puede que sean más o menos tarde, pero cada vez se están cercando más los algoritmos de criptografía basados en RSA.

Nuestro nuevo libro en 0xWord escrito por: Chema Alonso,
Hay que recordar que este año, el equipo de Google Quantum AI, junto a la Fundación Ethereum, publicó en marzo otro paper clave titulado «Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities«. En este caso, lograron reducir a menos de 500.000 cúbits físicos el requisito para romper la criptografía de curva elíptica (ECDLP-256) que protege a Bitcoin y Ethereum, permitiendo un ataque en cuestión de minutos.

Este paper aceleró en todas las compañías el proceso de migración a PQC en todas las empresas, y en Cloudflare, por ejemplo, se decidió ir Full Post-Quantum Security en 2029, y esta misma semana hemos anunciado un montón de nuevos despliegues de PQC en la plataforma. Os los dejo aquí:
Si a esto le sumamos los anuncios de este mes de Septiembre con el aviso del trabajo de «Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years» y el que tenemos aquí al resolverse tan «fácilmente» RSA-896, nos lleva claramente a un escenario de aceleración a Post-Quantum Cryptography lo antes posible.
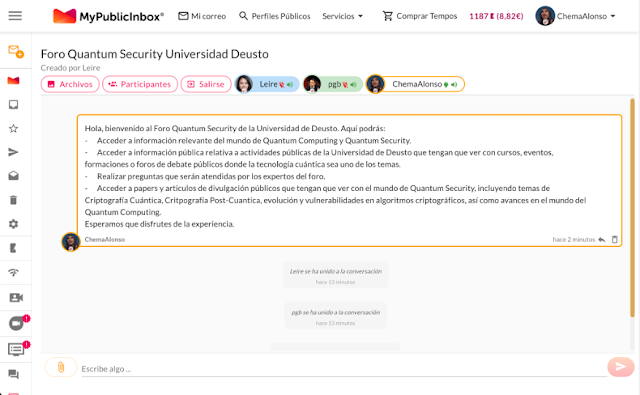
Si te gusta todo este mundo, durante el mes de Noviembre vamos a dar el Programa de la Universiad de Deusto de Quantum y Post-Quantum Computing para Ciberseguridad. al cuál aún te puedes apuntar. Es online, y lo damos un grupo de amantes de la ciberseguridad y las tecnologías Quantum.

Y si quieres saber más sobre estos temas, te dejo una lista de artículos de Quantum Security que te recomiendo que te leas si no lo has hecho ya.
- III edición del Programa de Especialización de Quantum y Post-Quantum Computing para Ciberseguridad: Noviembre 2026
- Libro de Quatum Security: Tecnología Cuántica & Ciberseguridad. Criptográfica Cuántica y Post-Cuántica.
- Foro Público de Quantum Security de la Universidad de Deusto en MyPublicInbox
- Quantum Computing Cybersecurity Preparedness Act: Comienza la era de Ciberseguridad Post-Quantum en Estados Unidos
- Hamming Quasi-Cyclic (HQC-KEM): Nuevo Key-Encapsulation Mechanism en Post-Quantum Cryptography
- FrodoKEM: Un Key-Encapsulation Mechanism Quantum-Safe (PQC) que recibe su nombre por «El señor de los Anillos»
- La Gran Búsqueda de Números Primos de Mersenne en Internet para superar el mayor Número Primo conocido hasta la fecha
- Cómo acelerar los algoritmos de Inteligencia Artificial con Computadores Analógicos Ópticos (AOC)
- Premio Nobel en Física 2025: El trabajo del «Efecto Tunel» que trajo la cuántica a nuestro mundo y abrió la puerta a los ordenadores cuánticos
- Un Reloj Atómico Óptico del MIT con Optimización Cuántica para medir el Tiempo del Futuro
- Quantum Cryptography: Una comunicación con cifrado cuántico
- Factorización de RSA con un Optimizador de Quantum Computing (y Classic Computing)
- Cuánto del tráfico en Internet funciona con Post-Quantum Cryptography
- Algoritmo Cuántico de Grover: Un algoritmo de búsqueda optimizado por superposición cuántica
- Quantum Sensors: Cuando lo invisible se hace visible gracias al Mundo Cuántico
- Bitcoin vs Quantum Computers: Hora de pasar a Post-Quantum Cryptography
- El White Paper de MasterCard que urge a pasar a Quantum Safe: Post-Quantum Cryptography (PQC) & Quantum Key Distribution (QKD)
- Dyber: Hardware-Accelerated Post-Quantum Cryptography (PQC)
- Cómo ser Quantum Safe y desplegar Post-Quantum Cryptography (PQC) con Cloudflare
- Quantum GPS: Navegación con GPS cuánticos para evitar ataques de Jamming & Spoofing
- Cómo comprobar si un Web Site es Quantum Ready con Post-Quantum Cryptography usando Radar
- Alaniz Cipher: Un Cifrado Simétrico Quantum Resistant
- Los Papers Académicos de los algoritmos PQC de Autenticación y Firma Digital en la Ronda 3 del NIST
- Blind Quantum Computing (1) (2) (3) (4)
- Computación Cuántica y Fusión Nuclear: La Receta para fabricar un «Sol en la Tierra»
- Claude Mythos Preview debilita los algoritmos criptográficos PQC HAWK y AES con nuevos ataques
- El algoritmo que amenazó a la Criptografía Post-Cuántica
- Cómo se desmontó el algoritmo que amenazaba a la Criptografía Post Cuántica 9 días después
- Cómo Falsificar Firmas RSA, sin Factorizar el Módulo, usando 1.380 CPU Core-Years
¡Saludos Malignos!
Autor: Chema Alonso (Contactar con Chema Alonso)

Figura 14: Contactar con Chema Alonso
Powered by WPeMatico