Bitdefender protege a la empresa en la era de la IA con GravityZone AI Visibilite and Control
Bitdefender anuncia GravityZone AI Visibility and Control, una nueva solución que proporciona a las organizaciones y a los proveedores de servicios gestionados (MSP) visibilidad sobre el uso de herramientas de IA por parte de los empleados y la capacidad de reducir proactivamente los riesgos que esto genera. Esta solución ha sido diseñada para proteger una de las superficies de ataque de más rápido crecimiento, permitiendo una adopción segura de la IA sin añadir complejidad operativa.
La adopción de la IA está superando la capacidad de la mayoría de las organizaciones a la hora de protegerla. Una encuesta global a más de 1.200 profesionales de la ciberseguridad desvela que casi la mitad de las organizaciones (47 %) carecen de visibilidad completa sobre las herramientas de IA que utilizan sus empleados. Por otra parte, Gartner® predice que en 2030 más del 40 % de las empresas sufrirá incidentes de seguridad o de cumplimiento relacionados con IA no autorizada.
Plataforma insignia de la compañía
Para abordar este desafío, Bitdefender ha desarrollado GravityZone AI Visibility and Control como un complemento de GravityZone, la plataforma insignia de la compañía para la seguridad unificada, la gestión de riesgos y el cumplimiento normativo. GravityZone ofrece detección y respuesta de endpoint (EDR), detección y respuesta extendida (XDR), seguridad nativa en la nube y GravityZone PHASR (Proactive Hardening and Attack Surface Reduction), una innovadora solución de reducción dinámica de la superficie de ataque, pionera en el mercado. La plataforma proporciona un contexto de seguridad profundo para las detecciones y una conexión directa con los servicios gestionados de detección y respuesta (MDR) de Bitdefender. Este lanzamiento es un paso decisivo en el compromiso de Bitdefender de simplificar la seguridad de las operaciones de sus clientes en la era de la IA.
GravityZone AI Visibility and Control utiliza el agente de GravityZone para buscar herramientas y aplicaciones de IA en diferentes entornos, evaluando y asignando niveles de riesgo a cada hallazgo. De esta forma, proporciona a los equipos de TI y seguridad el contexto necesario para poder priorizar y corregir las vulnerabilidades.
Beneficios clave
· Deja al descubierto la Shadow AI y reduce las brechas de visibilidad: detecta herramientas de IA autorizadas y no autorizadas que se ejecutan en todo el entorno, incluyendo chatbots, LLM locales, asistentes de codificación, agentes autónomos, servidores del Protocolo de Contexto de Modelo (MCP) y SaaS con IA, lo que proporciona a los equipos de seguridad un inventario claro y completo del uso de la IA.
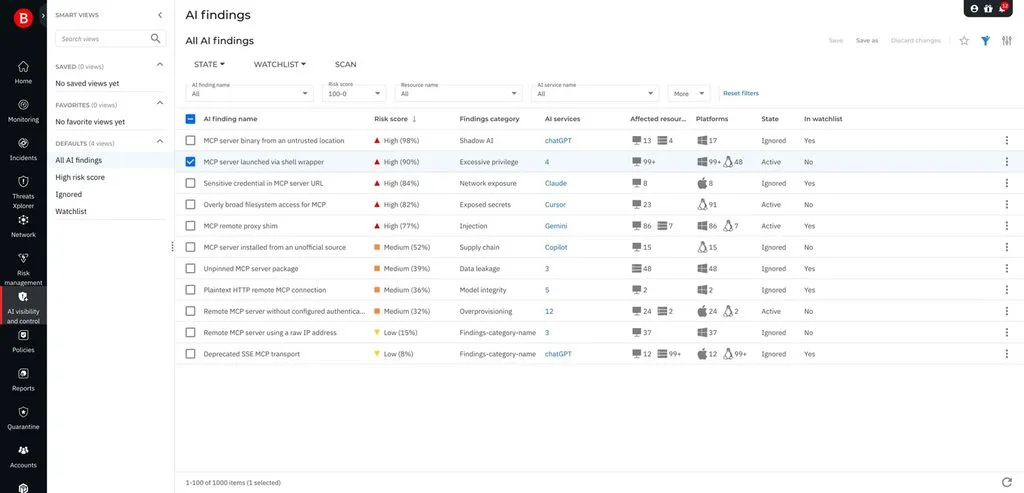
· Evalúa el riesgo y aplica gobernanza de IA: clasifica el uso de la IA por nivel de riesgo para priorizar la actividad desconocida y de alto riesgo en el día a día de la empresa; aplicando, después, las políticas establecidas a través de los controles de GravityZone, tales como el control de aplicaciones y el filtrado web, que permiten restringir o bloquear las herramientas de IA en función de su riesgo.
· Aplica un hardening dinámico basado en el comportamiento de la IA: junto con GravityZone PHASR, GravityZone AI Visibility and Control proporciona telemetría que establece una base de comportamiento para los agentes de IA, y ajusta continuamente el hardening de la seguridad en respuesta a la actividad de la IA y las reglas establecidas, reduciendo la exposición sin necesidad de ajustes manuales.
GravityZone es la plataforma insignia de la compañía para ofrecer seguridad unificada a las organizaciones
· Consolida la IA y la seguridad de endpoints en una única plataforma: gestiona de forma proactiva el riesgo de la IA junto con las superficies de ataque existentes en una única plataforma utilizada para la prevención, detección y respuesta a amenazas, evitando los costes y la complejidad añadidos de una solución independiente.
Los ataques habilitados por IA se mueven, ahora, a la velocidad de las máquinas, acortando el tiempo entre la vulneración inicial y el impacto. Una estrategia reactiva de detección y respuesta por sí sola no es suficiente. Las organizaciones deben adoptar un enfoque que priorice la prevención, interrumpiendo los ataques lo antes posible y cerrando las
Powered by WPeMatico